etc How Is AI Changing Bug Bounties? (from DEF CON 34) Notes from the “Navigating AI-Assisted Submissions” panel talk Hello, this is Seokchan Yoon writing. At DEF CON 34’s Bug Bounty Village, I attended a panel talk titled “Navigating AI-Assisted Submissions.” I sought out the session because I wanted to hear directly from platform operators about what their triage teams
한국어 AI는 버그바운티를 어떻게 바꾸고 있을까? (from DEF CON 34) AI는 버그바운티를 어떻게 바꾸고 있을까? DEF CON 「Navigating AI-Assisted Submissions」 패널 후기 You can read it in English too: How Is AI Changing Bug Bounties? (from DEF CON 34)Notes from the “Navigating AI-Assisted Submissions” panel talk Hello, this is Seokchan Yoon writing. At DEF CON 34’s Bug Bounty
django A single 20 MB HTTP request can effectively stall a Django server for 1 minute (CVE-2026-33033) A deep dive into CVE-2026-33033, a pre-auth CPU exhaustion issue in Django's multipart parser triggered by base64 file parts made mostly of whitespace.
1-day 단 20MB HTTP 패킷으로 Django 서버를 1분간 '먹통' 만드는 취약점이 공개되었습니다 (CVE-2026-33033) Django의 `MultiPartParser`에서, `Content-Transfer-Encoding: base64` 파일 파트의 본문이 공백 위주로 구성되어 있을 때 발생하는 단일 요청 기반 CPU exhaustion 취약점을 다룹니다. 약 2.5MB 크기의 예시 요청 한 건으로 워커 하나가 약 5.3초간 묶입니다. 정상 요청 대비 약 2,100배 증폭됩니다.
1-day $5のプロンプトで$2,418の脆弱性を2つ見つけてみた。 LLMを使ってDjangoのセキュリティ問題を6件発見し、うち2件のCVEを取得。FastAPI/StarletteでもCVE-2025-62727を発見した経験を共有します。
1-day How I Found a $2,418 Vulnerabilities with a $5 Prompt How I used an LLM to find 6 security issues in Django, earning 2 CVEs (CVE-2025-64458, CVE-2025-64460), plus CVE-2025-62727 in FastAPI/Starlette.
1-day $5짜리 프롬프트로 $2,418짜리 취약점 찾은 썰 LLM을 활용하여 Django에서 6건의 보안 이슈를 발견하고 2건의 CVE를 발급받은 경험을 공유합니다. CVE-2025-64458, CVE-2025-64460.
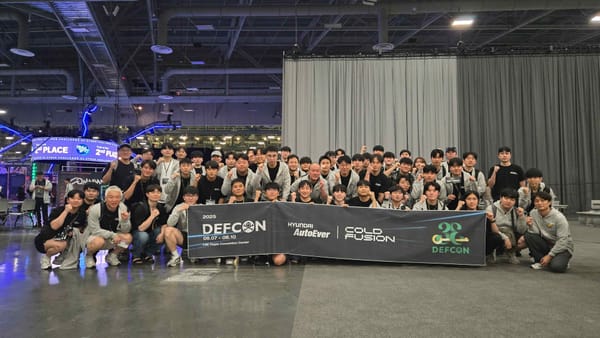
etc DEF CON 33 CTF Review A write-up of my first DEF CON experience competing in the DEF CON 33 CTF finals as part of Team Cold Fusion, an all-Korean coalition.
etc DEF CON 33 CTF 후기 지난주 제 인생 첫 DEF CON이 막을 내렸습니다. 미국 태평양 시간 (UTC-8) 기준으로 8월 8일 금요일부터 10일 일요일까지 지상 최대 해킹대회인 DEF CON 33 CTF finals에 Cold Fusion 팀으로 참가했고, 전체 12팀 중 10위를 기록했습니다. 결론부터 말씀드리자면 저는 팀에 유의미한 기여는 하지 못했습니다. 담백하게 후기나 남겨보고자 합니다.
Apache Airflow Is Airflow Truly Safe? ー With Reviews of Disclosed Vulnerabilities As an Apache Airflow Security Team member, I review three disclosed vulnerabilities to examine Airflow's security posture and what threats to prepare for.
한국어 Airflow, 과연 안전할까? ー 보안 취약점 리뷰 Apache Airflow Security Team 멤버로서 Airflow에서 발견된 보안 취약점 3건을 예로 들어 보안 위협과 대비 방법을 분석합니다.
日本語 2024年を振り返って… 2024年の振り返り。ホワイトハットコンテスト優勝、Django・CPythonへのセキュリティ貢献、PyCon KR 2024発表、DEF CON 33 CTF出場の記録。
etc 2024년 회고 안녕하세요, 윤석찬입니다. 2024년 다들 세우셨던 목표를 이루셨는지요? 저는 군생활로 여느 해보다 긴 한 해를 보냈습니다. 군생활 동안 이루었던 성과를 공유하고자 이 글을 작성하게 되었습니다.
django (PyCon KR 2024) 해커의 관점으로 바라본 Django Framework PyCon KR 2024에서 발표한 '해커의 관점으로 바라본 Django Framework' 내용을 정리했습니다. Django 보안 취약점 발견 경험을 공유합니다.
1-day Pythonの脆弱性CVE-2024-7592とDjangoへの影響 Python標準ライブラリhttp.cookiesのReDoS脆弱性 CVE-2024-7592 の分析。Djangoサーバーに対するDoS攻撃が可能。CVSS 7.5 High.
django Your Django App Is Vulnerable to DoS Attacks: Update Your Python Version Now Analysis of CVE-2024-7592, a ReDoS vulnerability in Python's http.cookies module that can cause DoS on any internet-facing Django server. CVSS 7.5 High.
django Django 사용자들이 무조건 Python 버전 업데이트를 해야하는 이유 Python http.cookies 모듈의 _unquote()에서 발견한 ReDoS 취약점 CVE-2024-7592와 Django에 미치는 영향을 분석합니다. CVSS 7.5 High.
django Django Rest Frameworkの限定的なXSSバグ Django Rest FrameworkのResponseクラスでヘッダーを直接指定する際に発生しうるXSS脆弱性を分析します。
django Potential XSS bug found in Django Rest Framework Django Rest Framework의 Response 클래스에서 헤더를 직접 지정할 때 발생할 수 있는 XSS 취약점을 분석합니다.
django Review for Recent Django Security Issues - CVE-2024-24680, CVE-2024-27351 2024년 초 공개된 Django 보안 취약점 CVE-2024-24680 intcomma DoS와 CVE-2024-27351 Truncator ReDoS를 분석합니다.
xss Bypassing DOMPurify for Successful XSS Execution: namespace confusion Namespace confusion을 이용하여 DOMPurify의 XSS 필터링을 우회하는 기법을 분석합니다.
1-day Do not use `maildev` anyway 💣 maildev SMTP 서버에서 발견된 Arbitrary File Write를 통한 RCE 취약점을 분석합니다. CODEGATE 2023 웹 해킹 문제로도 출제되었습니다.
xss XSS Exception Bypass using Hoisting 🧙♂️ JavaScript의 hoisting 메커니즘을 활용하여 x.y(1,INJECT) 형태의 제한된 XSS 시나리오를 우회하는 기법을 소개합니다.
django CVE-2023-36053: Potential ReDoS in EmailValidator/URLValidator Django EmailValidator와 URLValidator에서 발견한 ReDoS 취약점 CVE-2023-36053의 발견 과정과 분석. 저의 첫 번째 CVE입니다.
Project Scanning ReDoS in Python Automatically Python AST를 활용하여 ReDoS 취약점을 자동으로 탐지하는 정적 분석 스캐너를 개발한 과정을 공유합니다.