한국어 AI는 버그바운티를 어떻게 바꾸고 있을까? (from DEF CON 34) AI는 버그바운티를 어떻게 바꾸고 있을까? DEF CON 「Navigating AI-Assisted Submissions」 패널 후기 You can read it in English too: How Is AI Changing Bug Bounties? (from DEF CON 34)Notes from the “Navigating AI-Assisted Submissions” panel talk Hello, this is Seokchan Yoon writing. At DEF CON 34’s Bug Bounty
1-day 단 20MB HTTP 패킷으로 Django 서버를 1분간 '먹통' 만드는 취약점이 공개되었습니다 (CVE-2026-33033) Django의 `MultiPartParser`에서, `Content-Transfer-Encoding: base64` 파일 파트의 본문이 공백 위주로 구성되어 있을 때 발생하는 단일 요청 기반 CPU exhaustion 취약점을 다룹니다. 약 2.5MB 크기의 예시 요청 한 건으로 워커 하나가 약 5.3초간 묶입니다. 정상 요청 대비 약 2,100배 증폭됩니다.
1-day $5짜리 프롬프트로 $2,418짜리 취약점 찾은 썰 LLM을 활용하여 Django에서 6건의 보안 이슈를 발견하고 2건의 CVE를 발급받은 경험을 공유합니다. CVE-2025-64458, CVE-2025-64460.
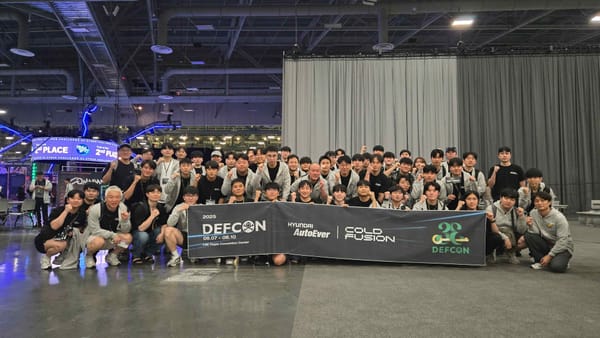
etc DEF CON 33 CTF 후기 지난주 제 인생 첫 DEF CON이 막을 내렸습니다. 미국 태평양 시간 (UTC-8) 기준으로 8월 8일 금요일부터 10일 일요일까지 지상 최대 해킹대회인 DEF CON 33 CTF finals에 Cold Fusion 팀으로 참가했고, 전체 12팀 중 10위를 기록했습니다. 결론부터 말씀드리자면 저는 팀에 유의미한 기여는 하지 못했습니다. 담백하게 후기나 남겨보고자 합니다.
한국어 Airflow, 과연 안전할까? ー 보안 취약점 리뷰 Apache Airflow Security Team 멤버로서 Airflow에서 발견된 보안 취약점 3건을 예로 들어 보안 위협과 대비 방법을 분석합니다.
etc 2024년 회고 안녕하세요, 윤석찬입니다. 2024년 다들 세우셨던 목표를 이루셨는지요? 저는 군생활로 여느 해보다 긴 한 해를 보냈습니다. 군생활 동안 이루었던 성과를 공유하고자 이 글을 작성하게 되었습니다.